Agent SDK

O Agent SDK já está disponível. Com ele, você pode definir um agente como uma pasta de código, testá-lo com evals e implementá-lo no Cursor ou na sua própria infraestrutura.

Execute npx @cursor/agent-sdk init ./my-bot e depois agent-sdk dev para iniciar o bot localmente com um playground. Use --template para partir de um modelo pronto: um revisor de segurança, um aprovador baseado em política de owners, um corretor automático de PRs ou um agente de triagem para Linear ou Jira.

Implemente agentes onde você precisar

Quando seu agente estiver pronto para entrar em uso, você pode implementá-lo no Cursor executando agent-sdk deploy no diretório do projeto. O comando faz o build do agente, atribui uma URL a ele e o inicia na nossa infraestrutura. Você pode gerenciar segredos e integrações pelo dashboard e continuar usando os mesmos logs, evals e playground disponíveis localmente.

Agentes como código

Um agente é um projeto. instructions.md é o prompt. Cada arquivo em tools/ é uma ação tipada que o modelo pode chamar. skills/ reúne procedimentos que o modelo carrega sob demanda, mcp-connections/ adiciona ferramentas de servidores MCP e channels/ define onde o bot recebe e responde às mensagens. agent-sdk validate verifica o projeto e agent-sdk info exibe o que foi encontrado.

Canais

Os agentes são acionados por eventos de PR, comentário e CI do GitHub, GitLab e Bitbucket; por menções e DMs no Slack; por webhooks de qualquer provedor; e por um agendamento cron. Os eventos do GitHub são obtidos pela sua conta do Cursor, então não é necessária uma URL pública de webhook. O Slack já vem com suporte completo, sem configuração adicional.

Cada conversa mantém sua própria sessão e um registro completo de todas as mensagens e chamadas de ferramenta. Perguntas complementares em um PR ou em uma conversa em thread no Slack retomam a mesma sessão.

Evals

Uma avaliação envia uma mensagem fixa ao bot e verifica o que ele fez: quais ferramentas foram executadas, com qual entrada e qual o formato da resposta. Execute agent-sdk eval localmente ou no CI.

agent-sdk github replay <pr-url> transforma um PR real em payloads de webhook assinados e os envia ao bot, para que bots acionados pelo GitHub possam ser testados sem esperar por um push. Adicione --dry-run --fixtures-dir fixtures/ para salvar os payloads como fixtures de avaliação.

Primeiros passos

O Agent SDK já está disponível para o público geral. Leia a documentação e comece agora mesmo.
Telas do Agente na nuvem e melhorias nos ambientes

Telas criadas por agentes na nuvem

Agentes na nuvem agora podem construir telas interativas durante o trabalho. Para compartilhar uma tela finalizada com sua equipe, basta enviar o link.

Saiba mais sobre compartilhar telas.

API de Environments

A API de Environments agora está disponível em beta. Use-a para criar e gerenciar programaticamente os ambientes na nuvem onde seus agentes são executados.

Ambientes maiores e mais rápidos

Os ambientes de agentes na nuvem agora oferecem suporte a até 300 repositórios. Além disso, ambientes grandes carregam 5x mais rápido.

Origin App Marketplace

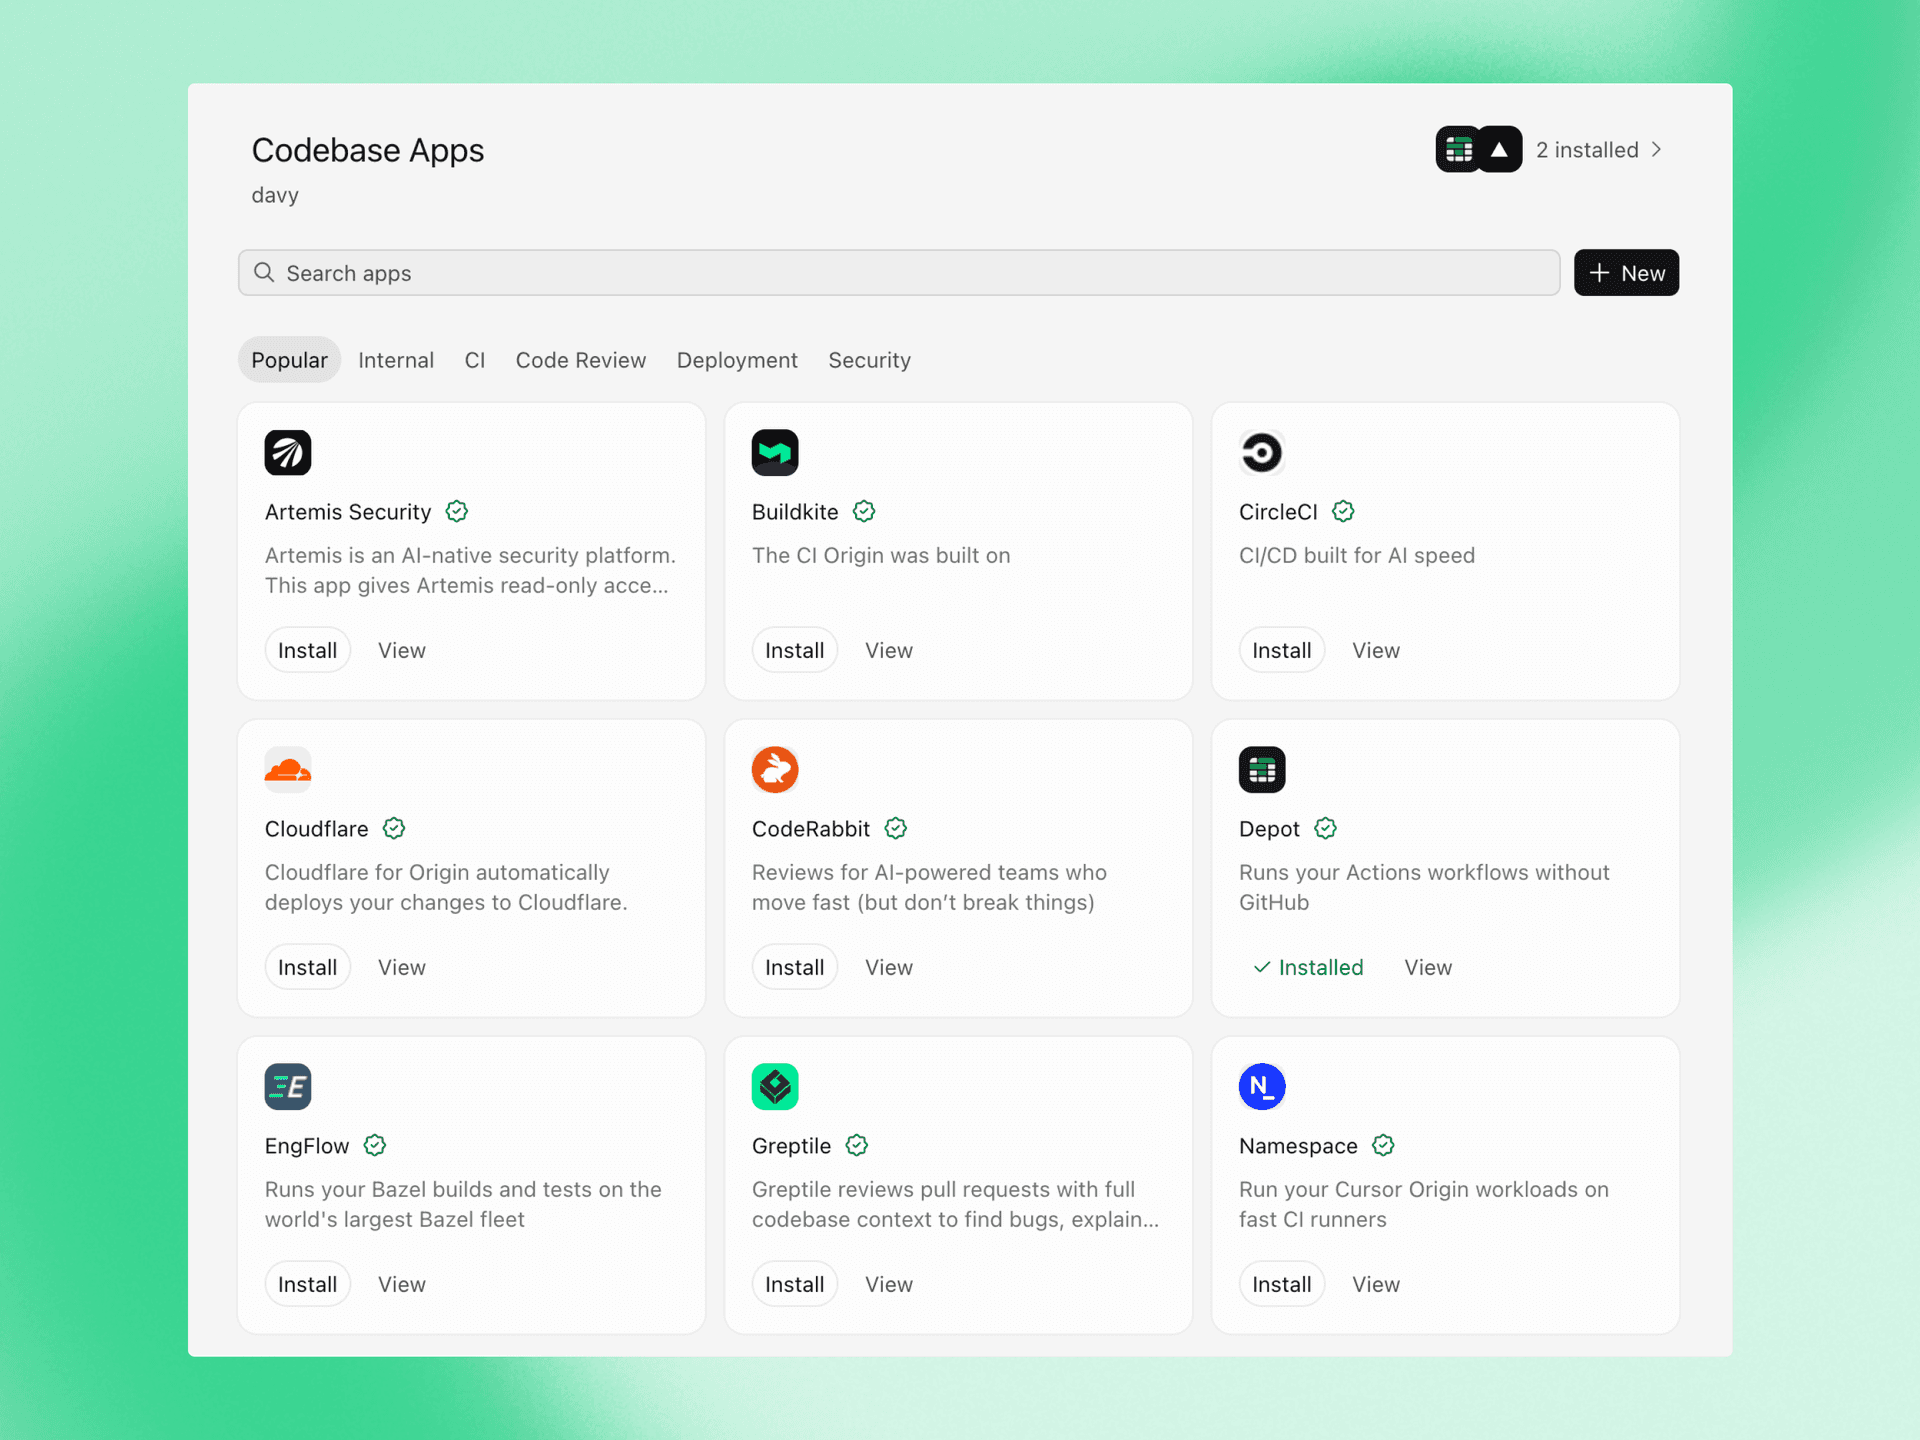
O Origin agora se integra com mais de 20 apps de implantação, CI, revisão de código, segurança, monitoramento e gerenciamento de projetos, de parceiros como Cloudflare, Linear, Sentry e Socket Security.

A partir de hoje, o marketplace também está aberto a envios públicos, então qualquer equipe que desenvolva ferramentas para desenvolvedores pode publicar um app para o Origin.

Apps para a sua stack

O marketplace agora inclui apps para:

Origin App Marketplace exibindo apps de implantação, CI, revisão de código, segurança, monitoramento e gerenciamento de projetos

Publicar no Marketplace

Para enviar um app:

  1. Crie um app no seu namespace. Ele fica privado no seu namespace enquanto você o constrói.
  2. Construa usando a API do Origin. Os apps se autenticam com um JWT de app e tokens de acesso de instalação, recebem eventos de webhook e registram check runs, comentários em PRs e revisões.
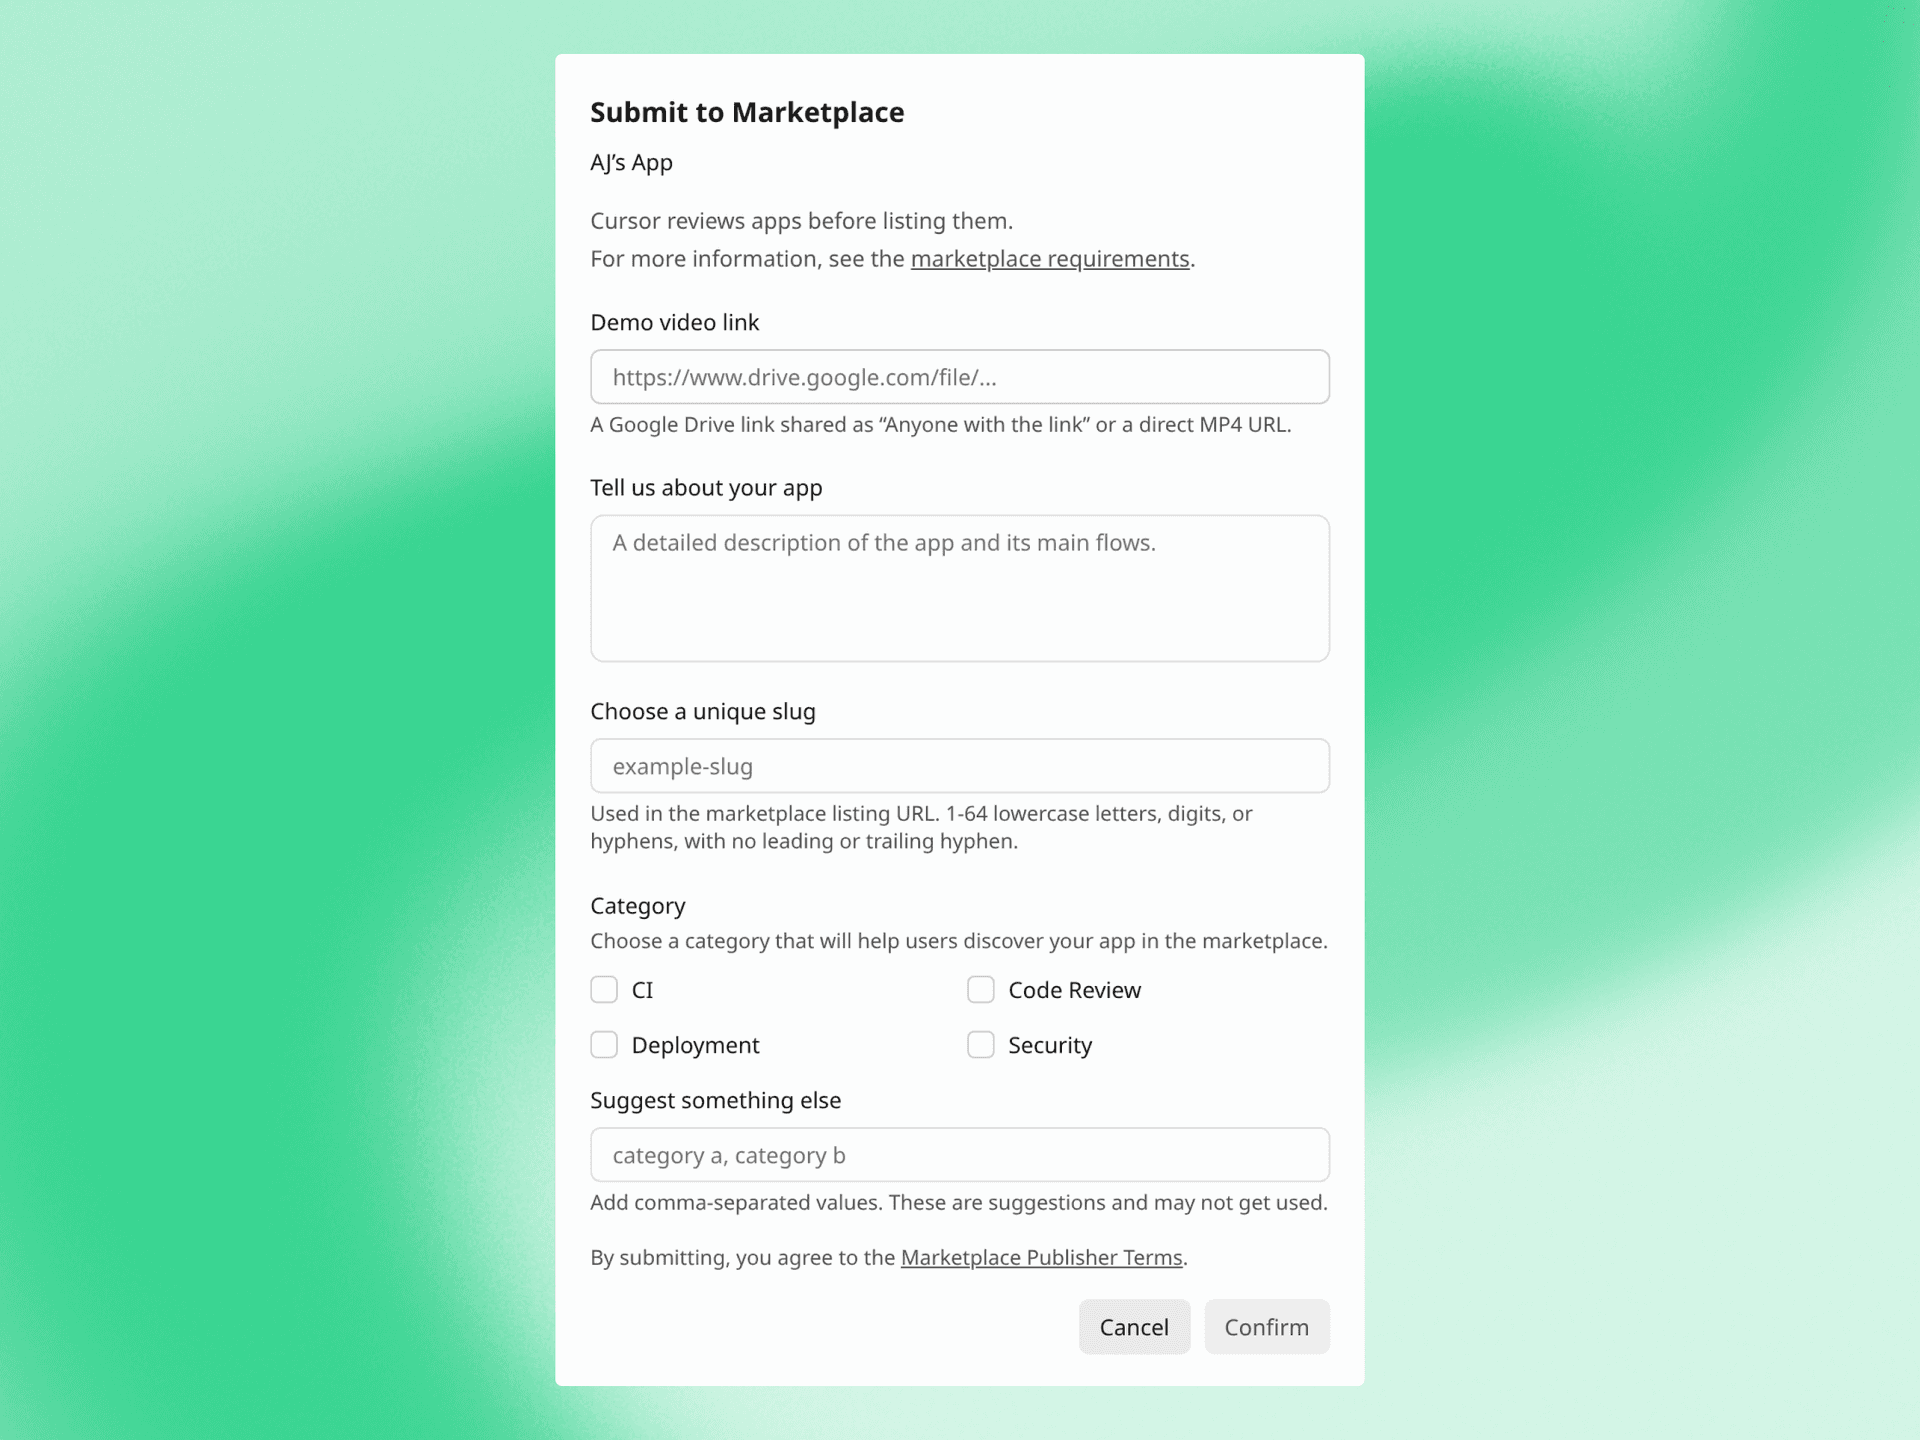
  3. Torne o app público e, em seguida, envie-o pela página do app com um slug, tags sugeridas e um vídeo de demonstração. O vídeo deve mostrar a instalação, a desinstalação e os principais fluxos do seu produto.
  4. Revisamos o envio e publicamos o app no Marketplace assim que ele for aprovado.
Enviando um app para o Origin App Marketplace

Primeiros passos

Experimente hoje mesmo os apps do Origin App Marketplace.

Quer construir um app para o Origin? Comece com o guia de publicação e a referência da API do Origin.

O plugin Origin Apps também pode responder a perguntas com base na documentação atualizada da API do Origin e planejar a migração para o Origin de um app que você já executa.

Controle remoto para agentes locais

Agora você pode acompanhar e responder aos agentes locais em execução no seu computador direto do app Cursor para iOS.

Primeiros passos

O controle remoto vem ativado por padrão para todos, exceto organizações do plano Empresas.

Baixe o app do Cursor para iOS e faça login. Os computadores vinculados à sua conta aparecem automaticamente no app. Toque no seu computador e aprove a requisição de pareamento no app do Cursor para desktop. Seus agentes locais aparecem em uma lista. Toque em um deles para ver o que ele está fazendo ou enviar uma mensagem para ele.

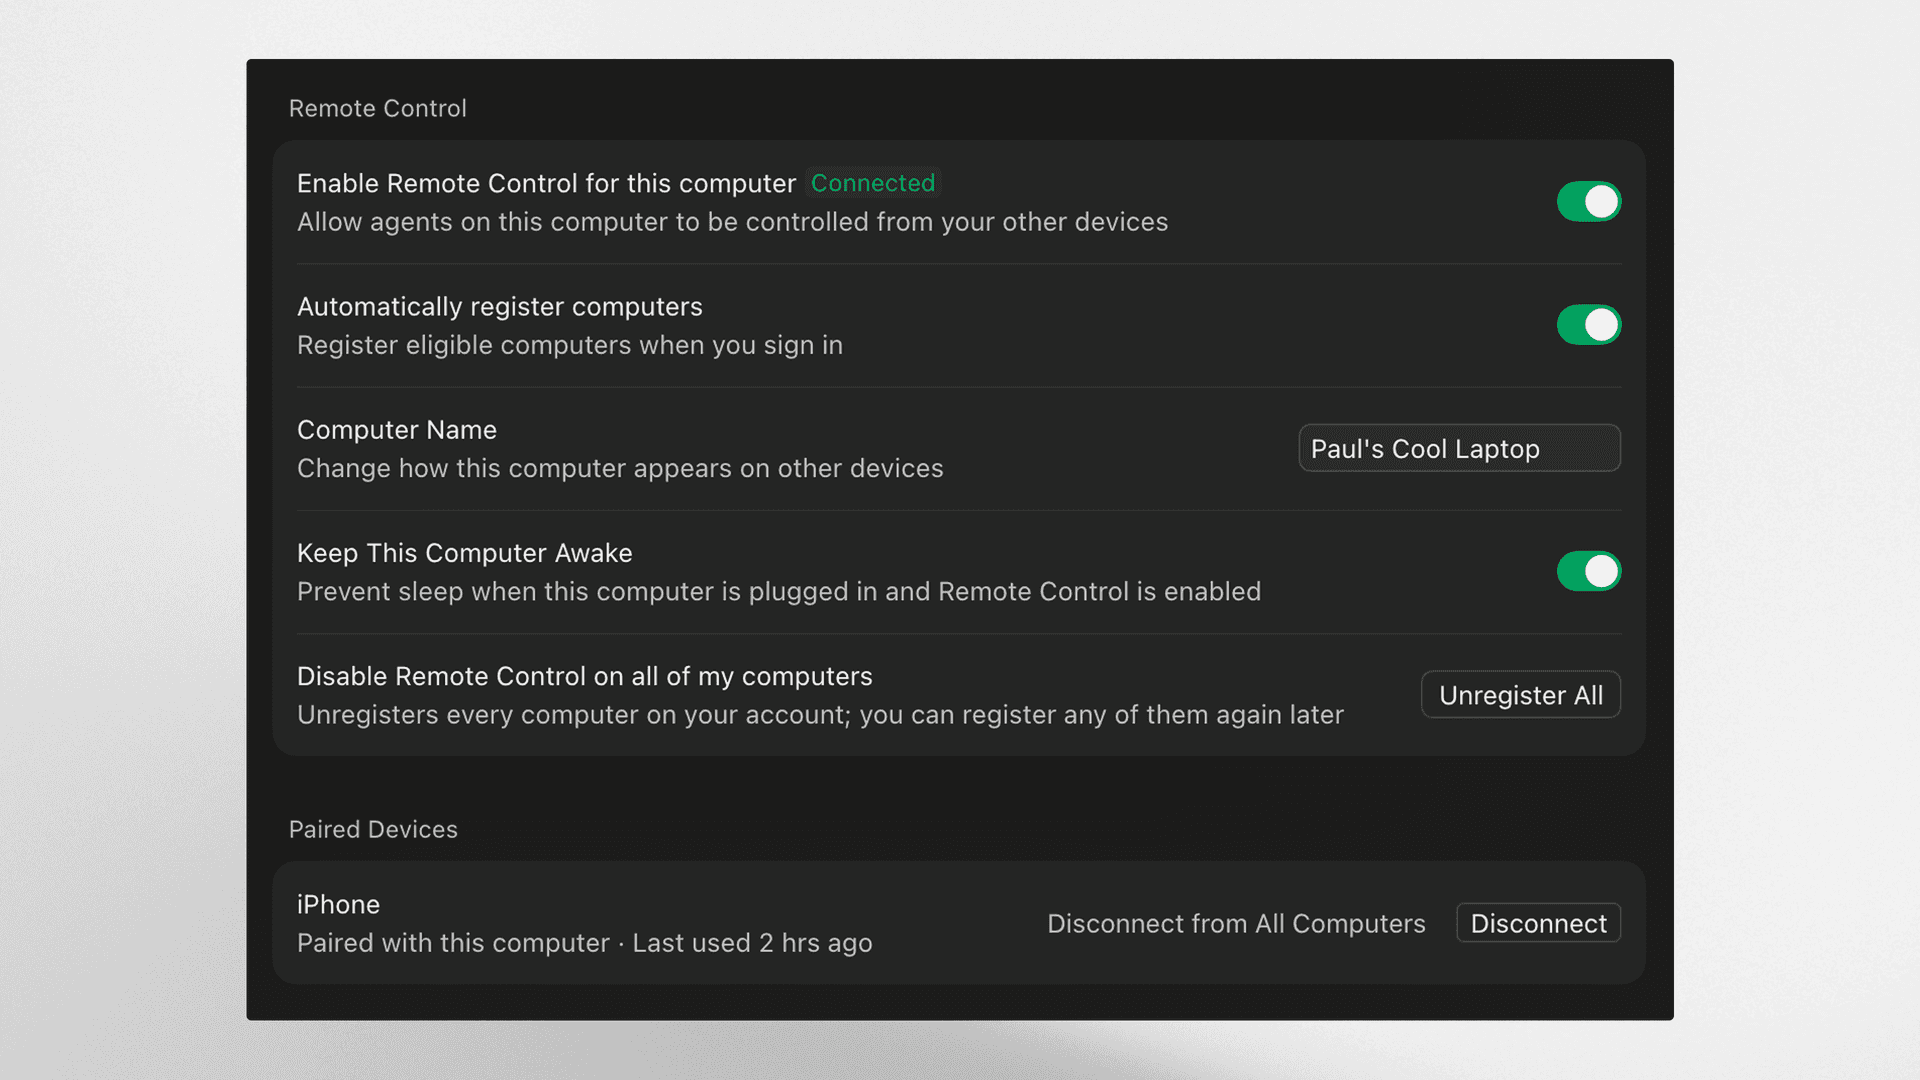
Controle remoto para agentes locais no app do Cursor para iOS

Os agentes continuam rodando no seu computador

O controle remoto não transfere seus agentes para outro lugar. Eles continuam em execução no seu computador, e o app se conecta a eles. Para que o controle remoto funcione, seu computador precisa continuar ligado e conectado à internet.

Mantenha seu computador ativo

Para evitar que seu computador entre em modo de suspensão enquanto você estiver ausente, ative "Keep this computer awake" em controle remoto nas configurações do Cursor para desktop. O computador precisa estar ligado na tomada e com a tampa aberta.

Para equipes Empresas

O controle remoto vem ativado por padrão, exceto em organizações Empresas. Nesses casos, os administradores podem ativá-lo em Org settings > Security and identity > controle remoto.

O controle remoto não depende de agentes na nuvem para funcionar.

O controle remoto já está disponível no app Cursor para iOS.

Rollouts e Security Review

Hoje estamos lançando dois bots do Cursor para a reta final da entrega de código. O Rollouts monitora cada alteração durante a implementação e informa a saúde dela em cada ambiente. O Security Review aponta bugs exploráveis em cada PR.

Ambos já estão disponíveis nos planos Teams e Empresas.

Rollouts

O Rollouts anexa um monitor a cada PR e acompanha a alteração enquanto ela é implementada, informando a saúde da alteração em cada ambiente: saudável (verificada), regressão detectada ou inconclusiva. É a versão do Cursor dos Change Monitors do Firetiger, reconstruída com o Bot Development Kit.

Ative-o no dashboard e conecte seu controle de versão, seu sistema de implementação e seu provedor de telemetria. O Rollouts começa a monitorar a partir do próximo PR.

Planos de monitoramento

Quando um PR é aberto, o Rollouts lê o diff e os sistemas afetados por ele e, em seguida, publica um plano de monitoramento como comentário no PR. O plano lista os riscos identificados, o efeito esperado da alteração, os sinais que serão verificados e eventuais lacunas de instrumentação que dificultariam a validação da alteração. Edite o plano no próprio PR e o Rollouts passará a usar a sua versão.

Rastreamento de implantações

O Rollouts é acionado por eventos de implementação do commit da alteração e executa o plano com base nos seus logs, métricas e traces. Ele acompanha cada ambiente separadamente, então uma alteração pode ser verificada em staging e, mesmo assim, ser sinalizada em produção. O Rollouts avalia o efeito pretendido da alteração junto com sinais de erro e latência e, ao chegar a um veredito, reporta o resultado no PR.

Regressões

Quando o Rollouts detecta uma regressão, ele aponta a alteração suspeita e notifica o autor. Dependendo da configuração, ele também pode abrir um PR de reversão para revisão ou repassar o problema a um agente na nuvem para correção. Atualmente, o Rollouts não faz merge nem rollback por conta própria.

Integrações

O Rollouts se conecta ao Origin ou ao GitHub para controle de versão, ao seu sistema de entrega contínua para eventos de implementação e ao Datadog e a outros provedores de telemetria para obter sinais. A integração com feature flags estará disponível em breve.

Security Review

O Security Review já está disponível. Ele lê cada PR no contexto da base de código e publica um único comentário de revisão apontando bugs exploráveis. Estilo e qualidade continuam sob responsabilidade do Bugbot.

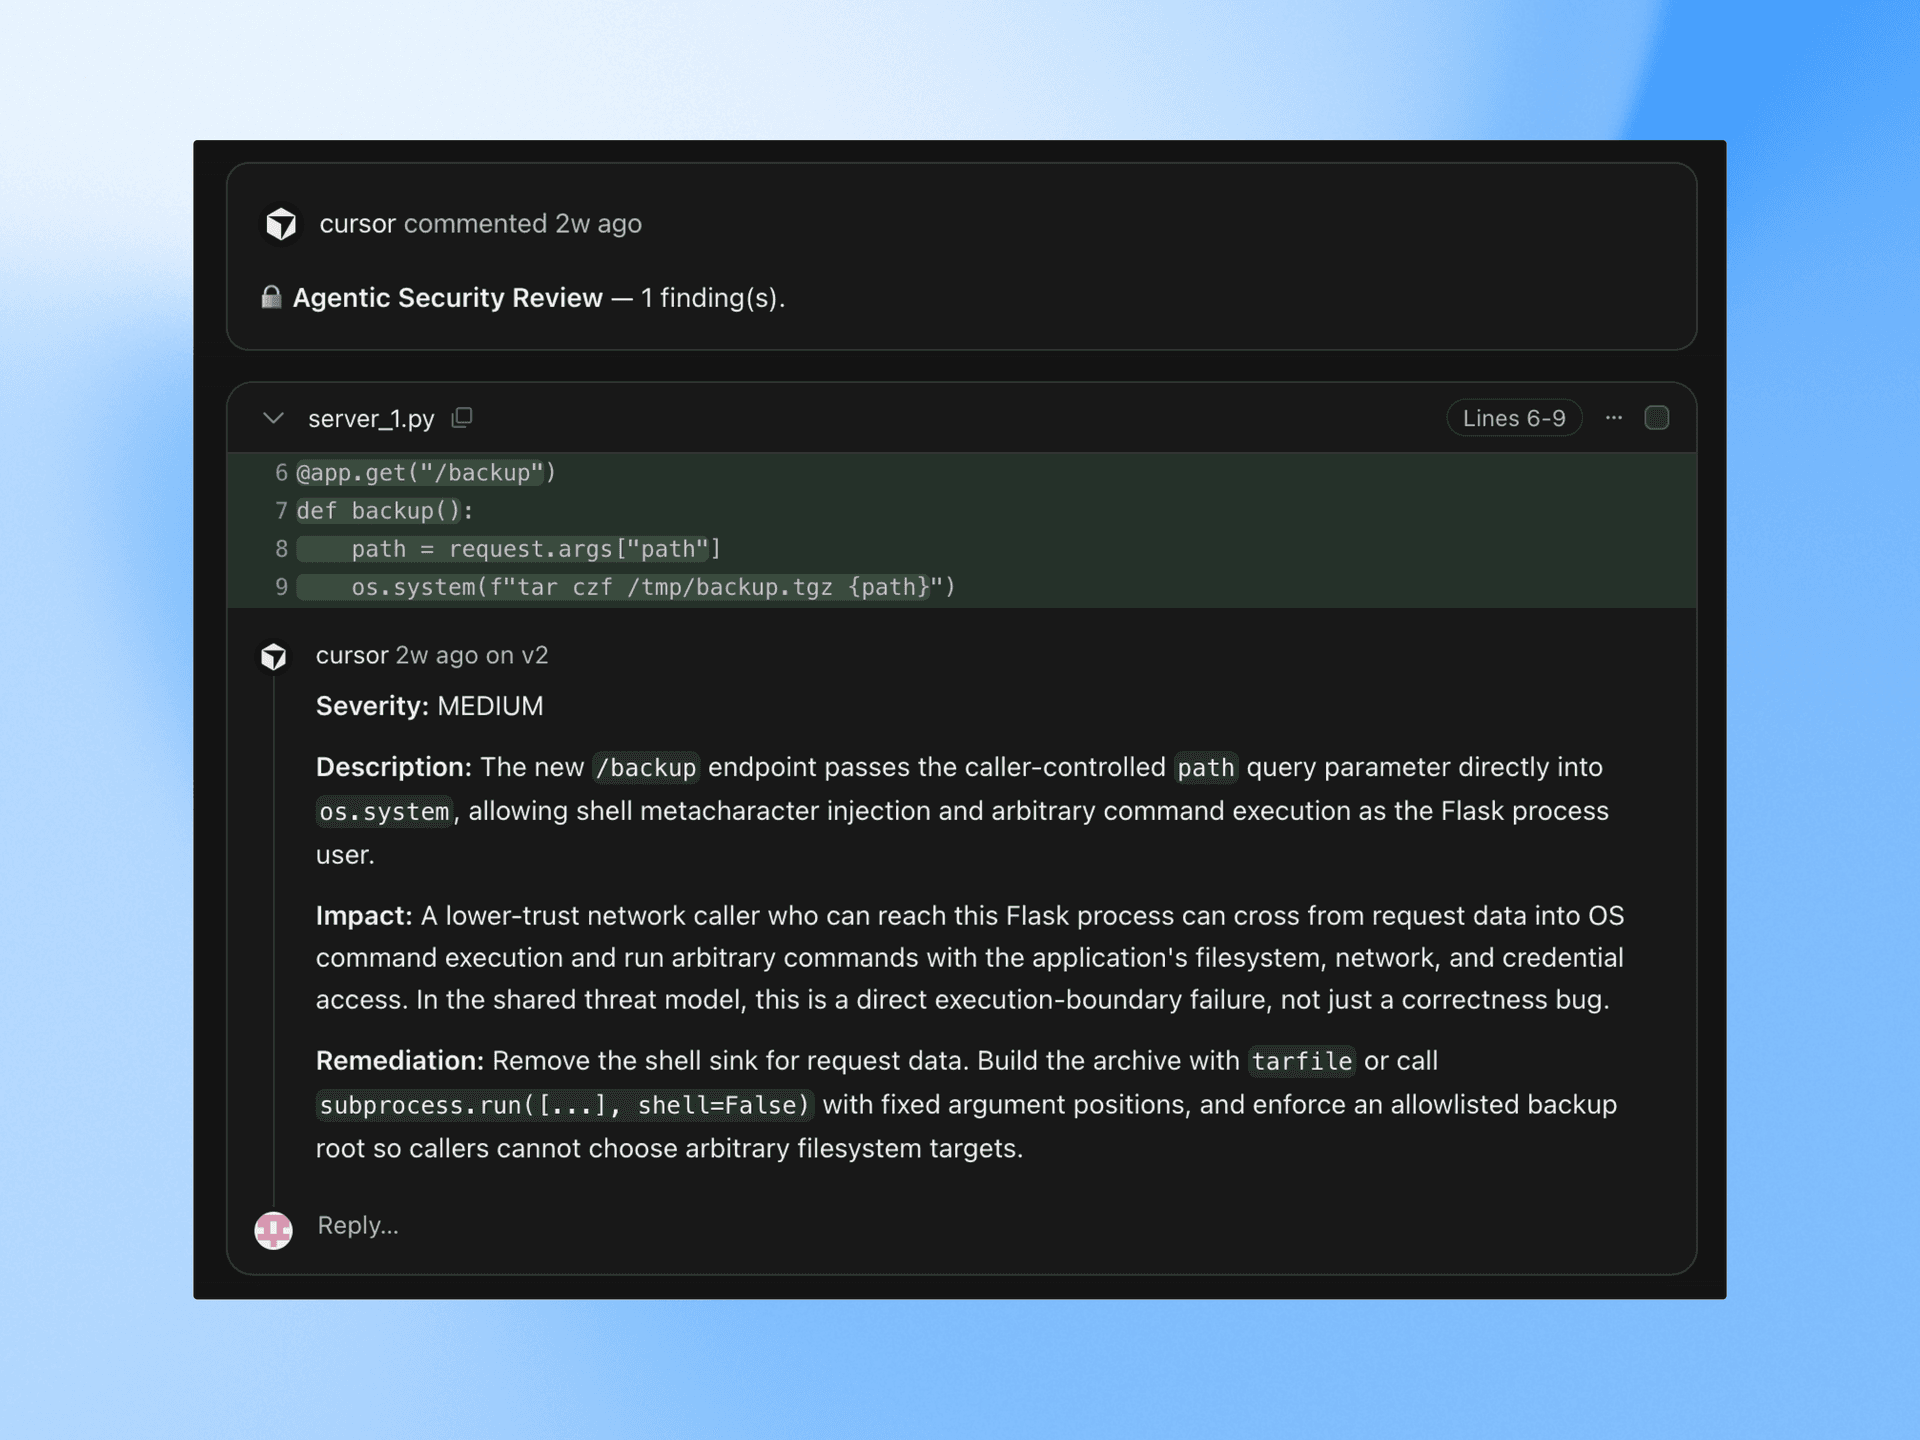
Comentário do Security Review em um PR apontando um bug explorável, com nível de severidade e correção sugerida

Ative-o no dashboard para os repositórios que você quer que sejam revisados. PRs em rascunho são ignorados.

O que ele relata

O Security Review procura vulnerabilidades de injeção em SQL, comandos e templates, além de brechas que permitem burlar a autenticação e a autorização, incluindo verificações que deixaram de ser executadas após uma refatoração. Ele também sinaliza segredos e credenciais commitados no código-fonte, SSRF e redirecionamentos não validados, desserialização insegura e alterações em dependências que introduzem vulnerabilidades conhecidas. Além disso, rastreia onde a entrada do usuário ingressa no sistema e por onde ela passa.

Descobertas

Cada descoberta vem com um nível de severidade, o caminho de ataque e uma sugestão de correção. Se você descartar uma descoberta e informar o motivo, o Security Review não vai apontá-la de novo nesse PR.

Regras da equipe

Adicione regras para a sua base de código, como qual client deve ser usado para chamadas externas ou quais tabelas nunca devem ser consultadas a partir de um handler de requisição, e o Security Review vai garantir que elas sejam seguidas em todo PR.

Primeiros passos

O Rollouts e o revisor de segurança já estão disponíveis nos planos Teams e Empresas. Ative qualquer um dos bots na aba de automações.

Nos próximos 10 dias, vamos oferecer créditos de uso para que as equipes possam experimentar o Rollouts em alterações reais. Clientes dos planos Teams e Empresas recebem créditos para cerca de 50 e 500 alterações, respectivamente.